Cyberbezpieczne serwery portów szeregowych 2. generacji
Cena od 1 581,00 zł netto
Przy złożeniu zamówienia do godziny 15:00 paczka zostanie wysłana jeszcze tego samego dnia W magazynie
Koszyk
Serwer portów szeregowych to urządzenie, które umożliwia zdalną komunikację z urządzeniami z interfejsem szeregowym (RS-232/422/485) przez sieć Ethernet. Po stronie Ethernet najczęściej pracuje system SCADA lub inna aplikacja nadrzędna, po stronie szeregowej – sterownik, panel HMI, licznik czy urządzenie telemetryczne. Przejęcie kontroli nad takim serwerem w wyniku cyberataku może nieść bardzo poważne konsekwencje dla całego procesu. Aby uniknąć takich sytuacji, należy odpowiednio zabezpieczyć dostęp do serwera portów szeregowych – co opisano w dalszej części artykułu.
Na samym początku warto zauważyć, że certyfikat IEC 62443-4-2, który uzyskały urządzenia z serii NPort 6000-G2, nie oznacza, że urządzenie z domyślną konfiguracją jest w pełni zabezpieczone pod kątem cyberbezpieczeństwa. Najbardziej krytyczne funkcje bezpieczeństwa są oczywiście włączone fabrycznie. Nie ma domyślnego konta ani hasła – urządzenie wymusza utworzenie administratora przy pierwszym uruchomieniu. Konsola web działa wyłącznie po HTTPS, usługi takie jak agent SNMP, WINS czy Gratuitous ARP są wyłączone, DoS Defense włączony, blokada konta po nieudanych logowaniach aktywna, a przycisk Reset działa tylko przez 60 sekund po starcie. Trzeba jednak mieć świadomość, że to nie wszystko – część pracy związanej z zabezpieczeniem urządzenia pozostaje po stronie użytkownika.
Hardening nie polega więc na łataniu źle dobranych ustawień fabrycznych, tylko na dwóch rzeczach: dopasowaniu urządzenia do konkretnej instalacji oraz włączeniu i skonfigurowaniu funkcji zależnych od docelowej sieci. Poniżej zestawiono skrót najważniejszych ustawień i funkcjonalności serwera NPort 6000-G2.
Uwaga: Pełny poradnik z opisem każdego kroku i kompletem zrzutów ekranu znajduje się w załączniku do pobrania.
Moxa wskazuje trzy grupy zagrożeń dla serwera portów szeregowych:
Poradnik pokazuje, jak zabezpieczyć urządzenie przed takimi zagrożeniami – między innymi poprzez: ustawienie allowlisty, wyłączenie zbędnych usług, podział ról wraz z rejestrowaniem zdarzeń, politykę haseł, powiadomienia oraz kontrolę dostępu fizycznego.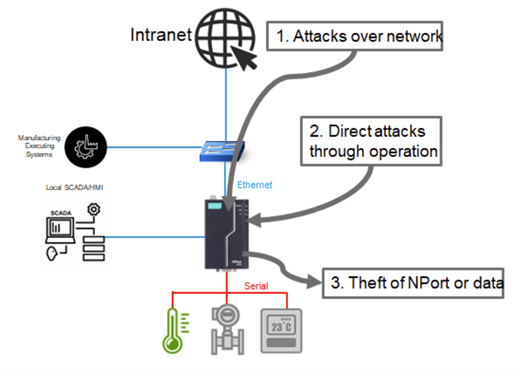
Zestawienie mechanizmów bezpieczeństwa dostępnych w serii. Część z nich działa od razu po uruchomieniu, część wymaga konfiguracji pod konkretną sieć.
| Funkcja | Co daje w praktyce |
|---|---|
| Secure Boot | Urządzenie uruchomi wyłącznie firmware podpisany przez producenta. |
| Brak domyślnych poświadczeń | Wymusza utworzenie własnego konta administratora przy pierwszym uruchomieniu. |
| HTTPS (TLS 1.2/1.3) | Konsola web działa wyłącznie po HTTPS; nieszyfrowanego HTTP nie da się włączyć. |
| SSHv2 | Zapasowa konsola CLI do konfiguracji sieci i odblokowania konsoli web. |
| Szyfrowane tryby pracy (TLS 1.2) | Real COM, TCP Server/Client i Pair Connection w wariancie szyfrowanym, opcjonalnie z uwierzytelnieniem certyfikatem. |
| SNMPv3 | Monitoring z uwierzytelnianiem SHA i szyfrowaniem AES zamiast jawnego SNMPv1/v2c. |
| DoS Defense | Włączona domyślnie ochrona przed skanami portów i floodami SYN/ICMP. |
| Allowlist | Lista adresów IP, które w ogóle mogą połączyć się z urządzeniem. |
| Syslog | Do 10 000 zdarzeń w pamięci urządzenia plus wysyłka na zewnętrzny serwer Syslog, z możliwością szyfrowania po TLS. |
| RADIUS i TACACS+ | Uwierzytelnianie logowania do urządzenia na zewnętrznym serwerze, zamiast lokalnej bazy kont. |
| Szyfrowane kopie konfiguracji | Pliki wyeksportowane z urządzenia są szyfrowane i zabezpieczone hasłem. |
Wszystkie usługi sieciowe można włączać i wyłączać w jednym miejscu: Security > Services. Zasada jest prosta – zostaje tylko to, co jest realnie używane.
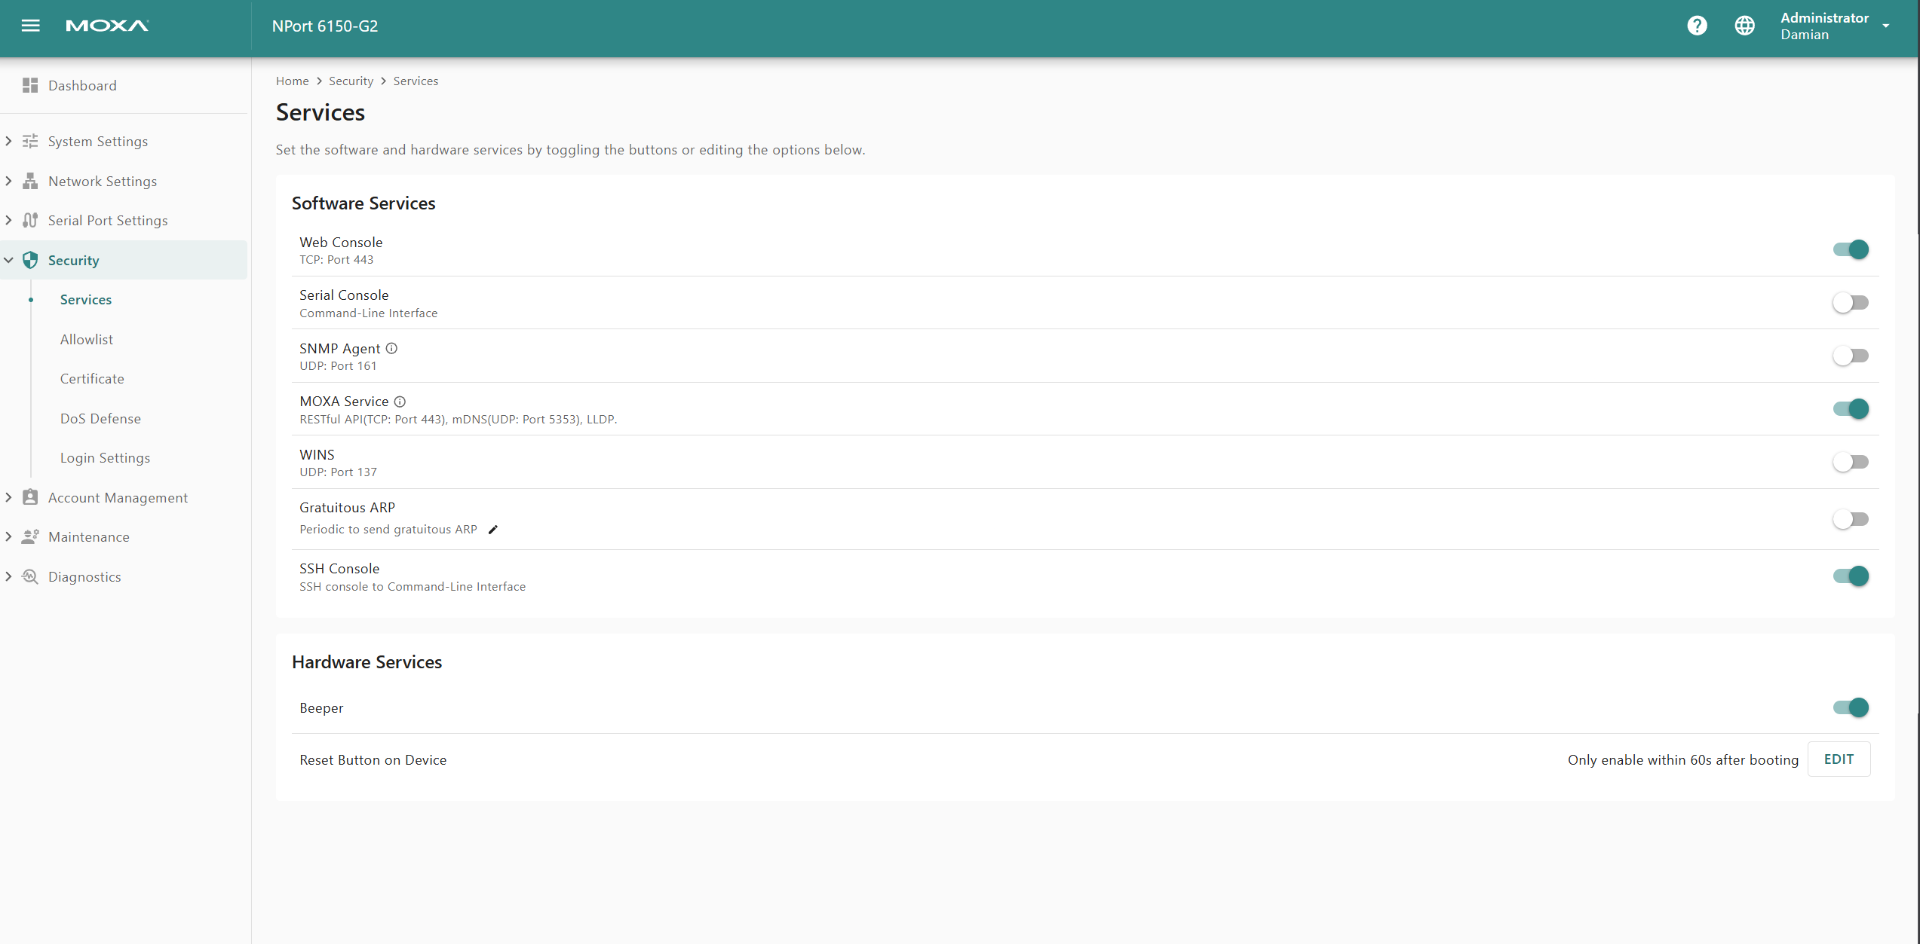
| Usługa | Port | Domyślnie | Zalecenie |
|---|---|---|---|
| Web Console (HTTPS) | TCP 443 | włączone | Włączone – to główna konsola konfiguracyjna. |
| SSH Console | TCP 22 | wyłączone | Włączone jako zapasowa, szyfrowana konsola CLI. |
| Serial Console | szeregowy | włączone | Wyłączone po ustawieniu adresu IP. |
| SNMP Agent | UDP 161 | wyłączone | Włączone tylko przy monitoringu SNMP (wyłącznie v3). |
| MOXA Service | TCP 443, UDP 5353, LLDP | włączone | Odpowiada za wykrywanie urządzenia przez DSU, MXconfigCS, MXview i Driver Managera. Należy pozostawić w przypadku połączenia serwera z MXview. |
| WINS | UDP 137 | wyłączone | Wyłączone. |
| Gratuitous ARP | – | wyłączone | Włączyć tylko, gdy aplikacja wymaga okresowego odświeżania tablicy ARP. |
| Reset Button | – | 60 s po starcie | Zostawić domyślne ustawienie. |
Uwaga: Przy jednoczesnym wyłączeniu konsoli web, SSH i szeregowej nastąpi utrata dostępu do serwera.
Allowlist (Security > Allowlist) to najprostszy i najskuteczniejszy filtr. Po włączeniu urządzenie odpowiada wyłącznie hostom z listy. Allowlista ogranicza dostęp zarówno do konsoli urządzenia, jak i do portów szeregowych udostępnionych w sieci.
Ważne: Najpierw należy dodać regułę z adresem swojej stacji inżynierskiej, aby nie utracić dostępu do konsoli. Należy pamiętać także o usługach Syslog, SNMP i SMTP.
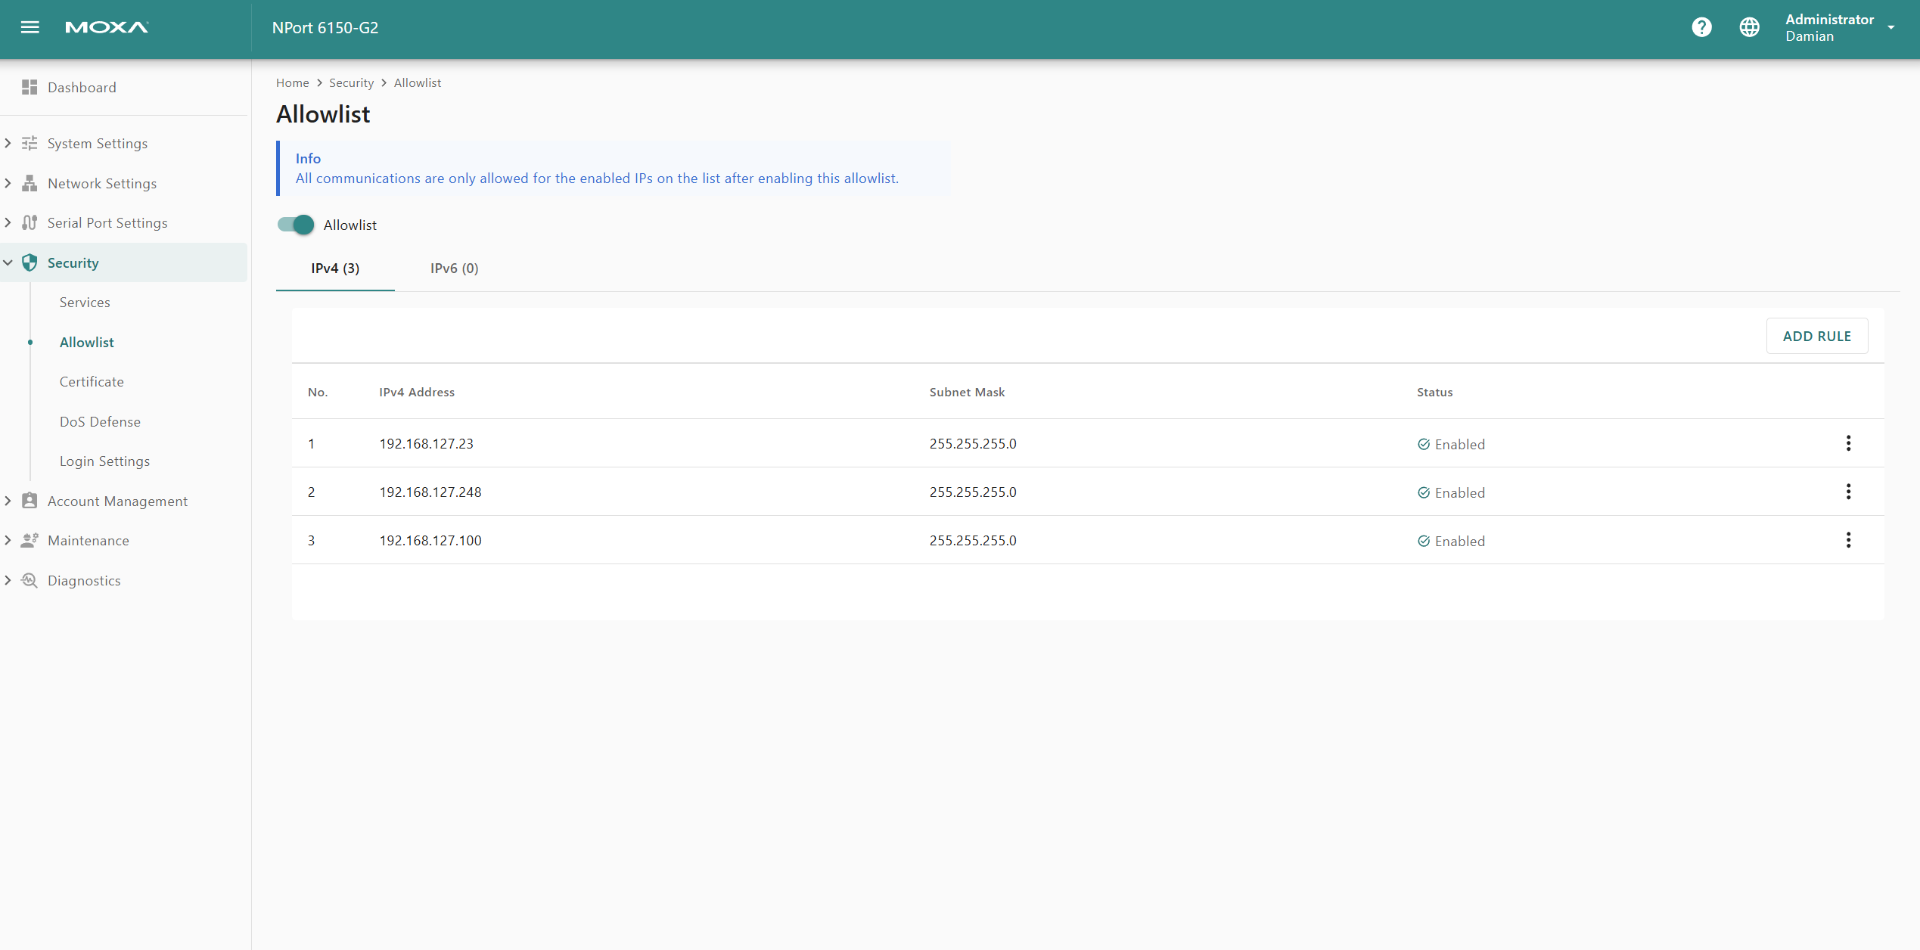
Allowlist filtruje wyłącznie po adresach IP – urządzenie nie posiada filtrowania po adresach MAC.
W Account Management > Password Policy można podnieść wymagania dotyczące haseł: minimalną długość oraz dodatkowe reguły złożoności. Domyślnie urządzenie wymaga tylko 8 znaków bez dodatkowych warunków. Drugi element polityki logowania to ustawienie limitu prób logowania – dostępne w Security > Login Settings (zakładka Login Lockout). W ten sposób można znacząco ograniczyć ryzyko ataku brute force.
Kolejna zasada to rozdzielenie ról. Nie wszyscy potrzebują konta administratora – serwisant zmieniający parametry transmisji nie musi widzieć zakładki Security ani Account Management. Uprawnienia dla grup definiuje się w Account Management > Groups.
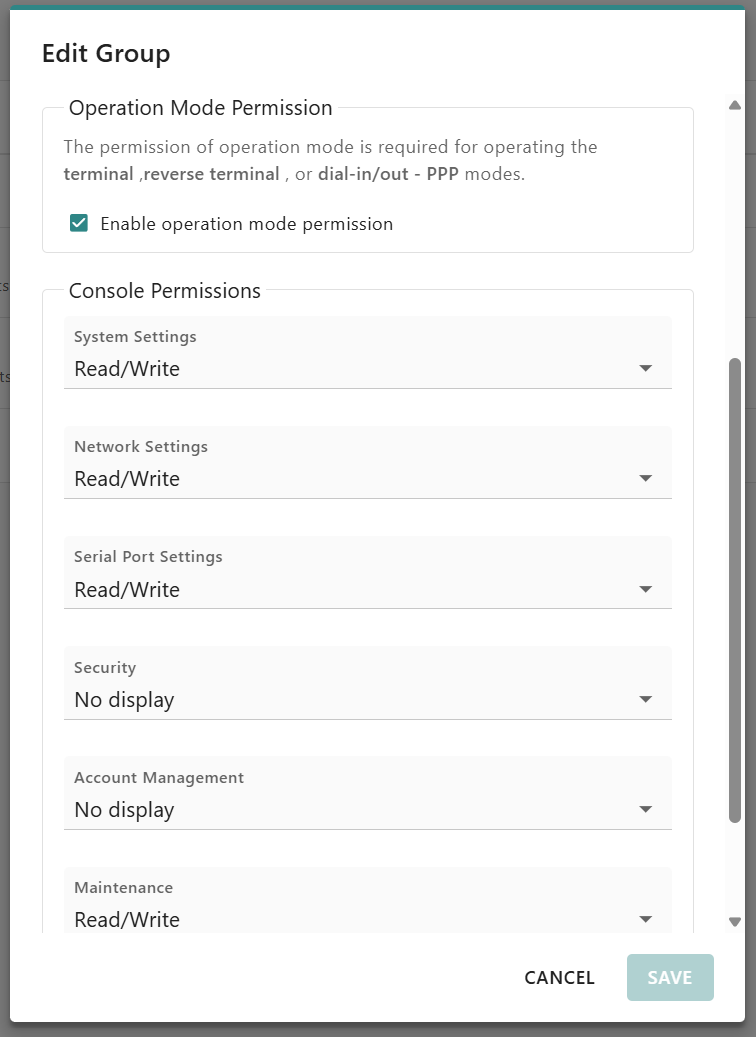
W przypadku większych instalacji warto rozważyć wprowadzenie serwera uwierzytelniającego RADIUS lub TACACS+ (Account Management > Authentication Server). Konto lokalne służy wtedy do dostępu awaryjnego. Przy definiowaniu grup użytkowników na NPorcie 6000-G2 należy pamiętać, że nazwa grupy (Group Name) musi odpowiadać atrybutowi Filter-ID na serwerze RADIUS lub Privilege Level na TACACS+.
Dane z portu RS trafiają do sieci Ethernet w postaci jawnej. Można to zmienić po włączeniu szyfrowania w Serial Port Settings > Secure Connection. Funkcja obejmuje tryby Real COM, Reverse Real COM, Redundant COM, TCP Server, TCP Client i Pair Connection – czyli wszystkie tryby wykorzystujące protokół TCP. Dla trybu UDP szyfrowanie nie jest dostępne.
Po drugiej stronie potrzebny jest element, który odszyfruje strumień: sterownik Moxa, własna aplikacja z obsługą TLS albo drugi NPort pracujący w trybie Pair Connection.
| Tryb | Kiedy stosować |
|---|---|
| Unencrypted connection | Gdy druga strona (sterownik PLC, system SCADA, aplikacja bez wsparcia TLS) nie obsługuje szyfrowania albo gdy cały ruch jest już realizowany przez tunel VPN. To ustawienie domyślne. |
| Encrypted connection | Rekomendowany wybór w sieci produkcyjnej. Druga strona musi obsługiwać TLS 1.2 – np. aplikacja lub drugi NPort. |
| Encrypted and authenticated connection | Dla danych krytycznych. Poza szyfrowaniem NPort weryfikuje certyfikat drugiej strony. Wymaga wgrania certyfikatu w zakładce Remote Device Certificate. |
NPort generuje własny certyfikat samopodpisany na podstawie swojego adresu IP, dlatego przeglądarka pokazuje ostrzeżenie o niezaufanym połączeniu. W Security > Certificate > Manage można wgrać własny certyfikat – po imporcie i restarcie urządzenia ostrzeżenie znika.
Funkcja Security > DoS Defense chroni przed skanowaniem portów i zalewaniem pakietami. Jest włączona domyślnie – warto sprawdzić jej stan po imporcie konfiguracji ze starszego urządzenia.
Do monitoringu i rejestrowania zdarzeń służą trzy niezależne kanały: agent SNMP (zalecany wyłącznie w wersji v3), serwer Syslog oraz powiadomienia e-mail i SNMP Trap/Inform. Konfiguruje się je w System Settings > SNMP Agent oraz System Settings > Notification.
Pełna wersja poradnika prowadzi przez konfigurację urządzenia w jedenastu krokach, z opisem każdego ustawienia i kompletem zrzutów ekranu z konsoli. Rozwiń, aby zobaczyć zakres.
Dobór miejsca urządzenia w architekturze sieci OT, pierwsze uruchomienie, utworzenie konta administratora i podstawowa konfiguracja adresacji.
Pobranie i wgranie aktualnego firmware oraz weryfikacja sumy kontrolnej SHA-512 przed instalacją.
Konta lokalne, grupy uprawnień, polityka haseł oraz integracja z serwerami RADIUS i TACACS+.
Wyłączenie zbędnych usług sieciowych, wybór trybu pracy portu szeregowego i włączenie szyfrowania transmisji.
Import własnego certyfikatu, budowa listy dozwolonych adresów IP oraz weryfikacja ochrony przed skanowaniem i floodami.
Konfiguracja SNMPv3, synchronizacja czasu, logi lokalne i zdalne (Syslog) oraz powiadomienia e-mail i SNMP Trap/Inform.
Pełny poradnik hardeningu NPort 6000-G2
PDF z opisem wszystkich 11 kroków i zrzutami ekranu.
Opisane mechanizmy bezpieczeństwa są wspólne dla całej serii. Warianty różnią się liczbą portów szeregowych i formatem obudowy.

Cyberbezpieczny serwer portów szeregowych, 1–2 porty
Bezpieczne serwery portów szeregowych do podłączania urządzeń RS-232/422/485 do sieci Ethernet. Warianty 1- i 2-portowe, przeznaczone do modernizacji istniejących instalacji.

Cyberbezpieczny serwer portów szeregowych, 4 porty
NPort 6400-G2 służy do podłączania kilku urządzeń szeregowych do sieci Ethernet. Stosowany w instalacjach wykorzystujących komunikację RS-232/422/485.

Cyberbezpieczny serwer portów szeregowych, 8–32 porty
NPort 6600-G2 jest przeznaczony do obsługi większej liczby urządzeń szeregowych w sieci Ethernet. Seria obejmuje warianty z 8, 16 i 32 portami.
NPort 6000-G2 daje komplet mechanizmów potrzebnych do bezpiecznego podłączenia urządzenia szeregowego do sieci przemysłowej – od Secure Boot i braku domyślnych poświadczeń, przez szyfrowaną transmisję i kontrolę dostępu, po logowanie zdarzeń i zgodność z IEC 62443-4-2 SL2. Część z nich działa od razu po pierwszym uruchomieniu, pozostałe wymagają skonfigurowania pod konkretną instalację – i właśnie na tym polega hardening.
Masz pytania dotyczące hardeningu urządzeń Moxa albo projektowania bezpiecznej architektury sieci OT? Skontaktuj się z inżynierami Elmark Automatyka – pomożemy dobrać rozwiązanie i skonfigurować je pod wymagania Twojej instalacji.
Cyberbezpieczne serwery portów szeregowych 2. generacji