Od 3 kwietnia 2026 r. ciepłownie i elektrociepłownie podlegają nowelizacji ustawy o KSC, czyli wymogom NIS2. Cyberbezpieczeństwo ciepłowni, w tym jej sieci OT, staje się nowym, formalnym obszarem odpowiedzialności, obok dotychczasowych zadań automatyki i utrzymania ruchu. Jednocześnie infrastruktura ciepłownicza jest coraz bardziej rozproszona: telemetria z licznych węzłów cieplnych w całym mieście trafia do centralnych systemów nadzoru, a każdy taki węzeł to kolejny punkt do objęcia ochroną.
Zespoły automatyki mają już dziś szeroki zakres obowiązków, dlatego nowe rozwiązania powinny wpisywać się w istniejący sposób pracy zakładu bez budowy dodatkowych struktur. Równie ważna jest ciągłość działania instalacji, która sprawdza się od lat i której nie ma potrzeby przebudowywać.
Ten poradnik jest dla osób odpowiedzialnych za automatykę i utrzymanie ruchu w ciepłowniach i elektrociepłowniach. Pokazujemy, jak zabezpieczyć sieć OT bez dokładania obowiązków zespołowi i bez ingerencji w działającą instalację. Tekst dotyczy technicznej warstwy zabezpieczeń; organizacyjnej części wymagań KSC, takiej jak zarządzanie ryzykiem czy zgłaszanie incydentów, nie omawiamy.
Najważniejsze w skrócie
- Nowelizacja ustawy o KSC, wdrażająca dyrektywę NIS2, obowiązuje od 3 kwietnia 2026 r. Ciepłownictwo systemowe należy w niej do sektora energii.
- Podmioty objęte ustawą od dnia jej wejścia w życie mają czas na wdrożenie obowiązków do 3 kwietnia 2027 r. Odpowiada za to kierownictwo podmiotu.
- Ochronę sieci OT można wprowadzać etapami, bez przebudowy architektury i bez readresacji sterowników.
- Pierwsze w kolejce są najbardziej wrażliwe punkty: styk IT/OT, połączenie z miejską siecią ciepłowniczą i dostęp serwisowy.
- Trzon architektury: switche zarządzalne do segmentacji, firewall OT na styku IT/OT, sondy IPS przed najważniejszymi urządzeniami procesu i ochrona stacji operatorskich.
Czy ciepłownia podlega NIS2 i ustawie o KSC?
NIS2 w ciepłownictwie to obowiązki cyberbezpieczeństwa, które nowelizacja ustawy KSC nakłada od 3 kwietnia 2026 r. na wytwórców, przesyłających i dystrybutorów ciepła sieciowego spełniających ustawowe kryteria wielkości.
Ciepłownictwo systemowe należy do sektora energii, a więc ciepłownie, elektrociepłownie i operatorzy sieci ciepłowniczych są podmiotami objętymi nowelizacją ustawy o Krajowym Systemie Cyberbezpieczeństwa. Okres oczekiwania na przepisy i samorejestrację w wykazie KSC jest już za nami. Teraz trwa właściwe dostosowanie do wymogów ustawy.
Jakie terminy KSC obowiązują ciepłownie?
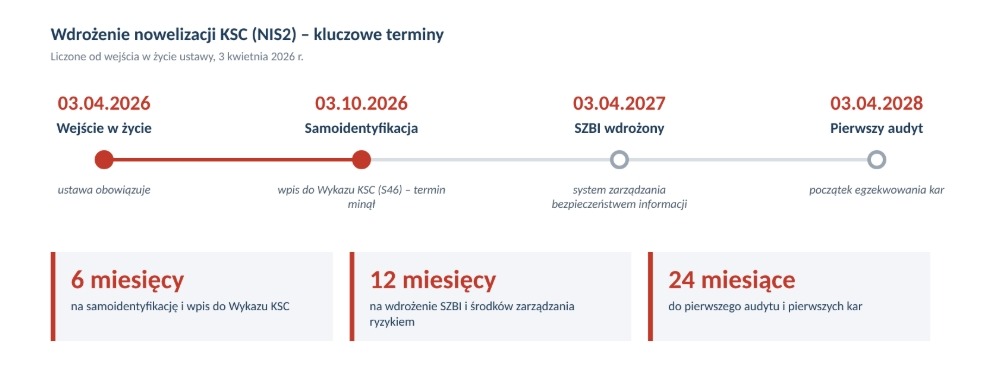
Najbliższy termin to 3 kwietnia 2027 r.: do tego dnia podmioty, które spełniały kryteria ustawy w dniu jej wejścia w życie, muszą wdrożyć wynikające z niej obowiązki. Pełny harmonogram:
- 3 kwietnia 2026 r.: wejście w życie nowelizacji ustawy o KSC,
- 3 października 2026 r.: termin złożenia wniosku o wpis do wykazu podmiotów kluczowych i ważnych,
- 3 kwietnia 2027 r.: termin wdrożenia obowiązków wynikających z ustawy,
- 3 kwietnia 2028 r.: termin pierwszego audytu podmiotów kluczowych; od tego dnia w większości przypadków mogą być nakładane kary.
Źródło: komunikat Ministerstwa Cyfryzacji z 2 kwietnia 2026 r.
Więcej o samych wymaganiach przeczytasz w naszym przewodniku NIS2 dla sektora przemysłowego.
Co utrudnia wdrożenie cyberbezpieczeństwa w ciepłowni?
Wyzwania techniczne
Każdy, kto odpowiada za automatykę w ciepłowni, zna swój obiekt i wie, co czeka na modernizację. Sieci OT rozwijały się etapami, obiekt po obiekcie, w różnych latach i na urządzeniach różnych generacji. Taka historia jest naturalna i nie świadczy o zaniedbaniu, bo priorytetem zawsze była ciągłość dostaw ciepła.
Z punktu widzenia cyberbezpieczeństwa trzeba jednak regularnie przyglądać się kilku obszarom:
- miejscu styku sieci przemysłowej z IT,
- systemom sterowania, które mają wpływ na przebieg procesu technologicznego (PLC, SCADA),
- łączności z rozproszoną infrastrukturą ciepłowniczą w regionie,
- starszym urządzeniom pracującym w zakładzie od lat,
- połączeniom serwisowym.
To tam najczęściej zapada decyzja, czy ochronę da się wprowadzić płynnie, czy dopiero przy okazji większej przebudowy. Dobrze dobrane zabezpieczenia pozwalają zacząć od razu, bez czekania na modernizację.
Wyzwania organizacyjne
Technika to tylko połowa problemu. O powodzeniu wdrożenia równie często decyduje organizacja pracy: mały zespół i ograniczone okna na prace w działającej instalacji. Trudno oczekiwać, że do tych zadań dojdzie jeszcze stały nadzór nad bezpieczeństwem sieci. Rynek specjalistów OT security jest wąski, a zbudowanie całodobowego zespołu monitorującego dla większości ciepłowni nie jest realne ani uzasadnione ekonomicznie.
Dlatego liczy się sposób działania samego narzędzia. Rozwiązanie, które głównie obserwuje ruch i wysyła powiadomienia, wymaga kogoś, kto będzie je analizować i na nie reagować. W małym zespole nawet najlepiej wdrożony system alarmowy może z czasem stać się dodatkowym obciążeniem, a wtedy zabezpieczenie istnieje formalnie, ale w praktyce nie spełnia swojej roli. System powinien więc w jak największym stopniu działać samodzielnie według ustalonych zasad, a człowiekowi zostawiać nadzór i decyzje.
Druga sprawa to ostrożność wobec zmian w instalacji, która dziś poprawnie prowadzi proces. Działające systemy ciepłownicze są często dobrze znane inżynierom utrzymania i odpowiadają za dostawy ciepła do tysięcy odbiorców, a okno na prace modernizacyjne ogranicza sezon grzewczy. Naturalne jest więc, że przebudowa architektury czy readresacja sterowników budzi uzasadnione obawy o ciągłość pracy. Od kwietnia 2026 r. odkładanie decyzji o zabezpieczeniach ma jednak także wymiar formalny, ponieważ za wdrożenie obowiązków wynikających z KSC odpowiada kierownictwo podmiotu. Ochronę da się przy tym wprowadzić etapami, bez rewolucji w tym, co już działa.
Jak zabezpieczyć sieć OT ciepłowni bez przebudowy?
Podejście musi uwzględniać obie strony problemu: organizację pracy zespołu i technikę. W praktyce sprowadza się do trzech zasad.
Po pierwsze, aktywna ochrona zamiast samego monitoringu. System egzekwuje wcześniej ustalone polityki bezpieczeństwa i filtruje nieautoryzowaną komunikację, np. komendy zapisu do sterownika z nieuprawnionego hosta. Nie wymaga to osobnego zespołu, który stale śledzi ruch w sieci i reaguje na każdy incydent. Zespół utrzymania ruchu zajmuje się tylko zdarzeniami, które rzeczywiście wymagają decyzji.
Po drugie, ochrona tego, co już działa. Punktem wyjścia jest istniejąca infrastruktura i sposób jej zabezpieczenia. Ochronę można wprowadzić bez przebudowy architektury i bez readresacji sterowników, dokładnie tam, gdzie jest potrzebna.
Po trzecie, zaczynamy od najbardziej wrażliwych punktów: styku IT/OT, połączenia z miejską siecią ciepłowniczą i dostępu serwisowego. Potem stopniowo rozszerzamy ochronę na kolejne obszary, w tempie dopasowanym do możliwości zakładu.
Jak wygląda architektura zabezpieczeń ciepłowni?
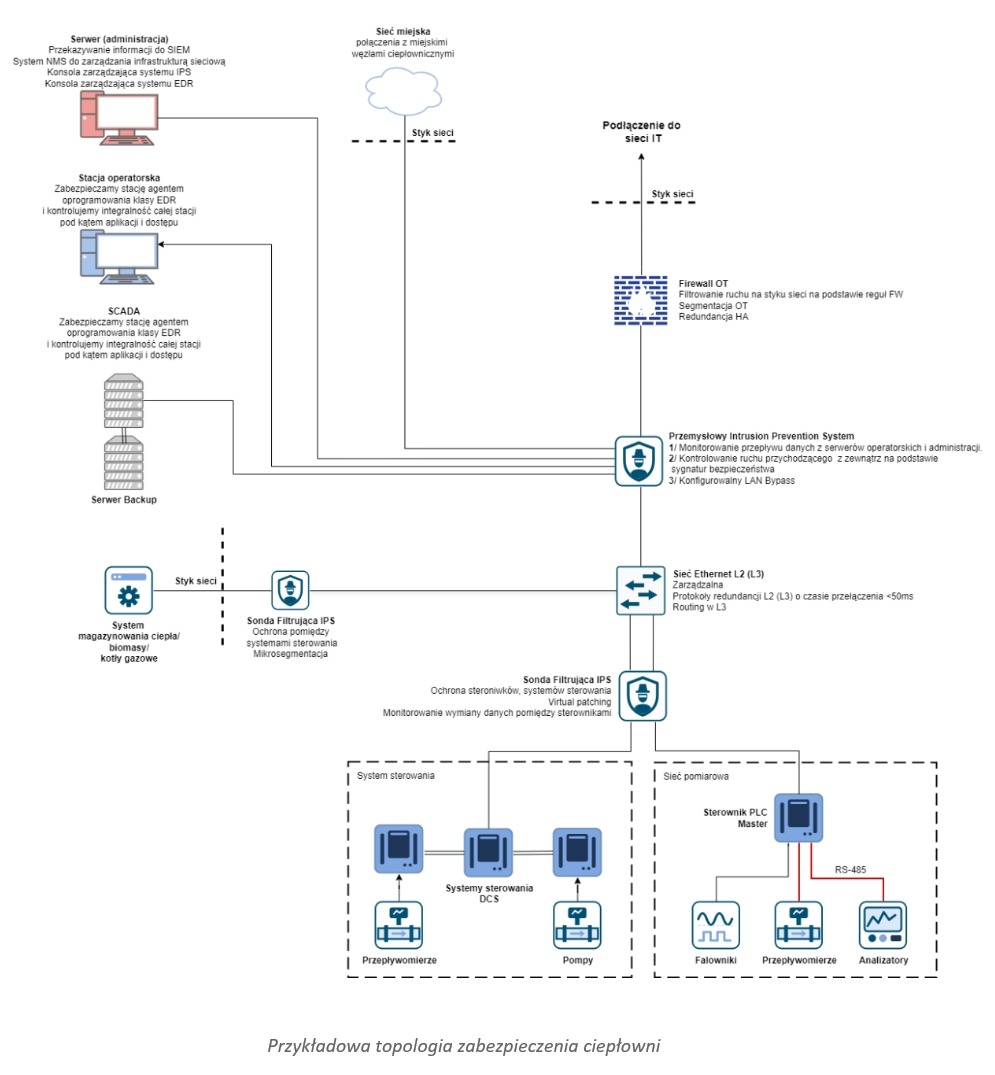
Schemat pokazuje, jak warstwy ochrony uzupełniają się w jednym zakładzie. Firewall OT oddziela sieć przemysłową od biurowej i obsługuje szyfrowany dostęp VPN dla serwisu. Sondy IPS chronią najważniejsze elementy procesu, takie jak serwery SCADA czy główny sterownik kotłowni, i dzięki virtual patchingowi zabezpieczają również urządzenia, których wsparcie pod kątem aktualizacji wygasło. Sieć zbudowana na zarządzalnych switchach jest podzielona na strefy, a stacje operatorskie i serwery są chronione przez rozwiązanie klasy EDR (Endpoint Detection and Response) wspierające wiele systemów operacyjnych, także starsze wersje Windows. Całość jest nadzorowana z jednego miejsca, lokalnie, bez potrzeby dostępu do internetu.
Rozwiązania, które mogą stanowić trzon takiej architektury:
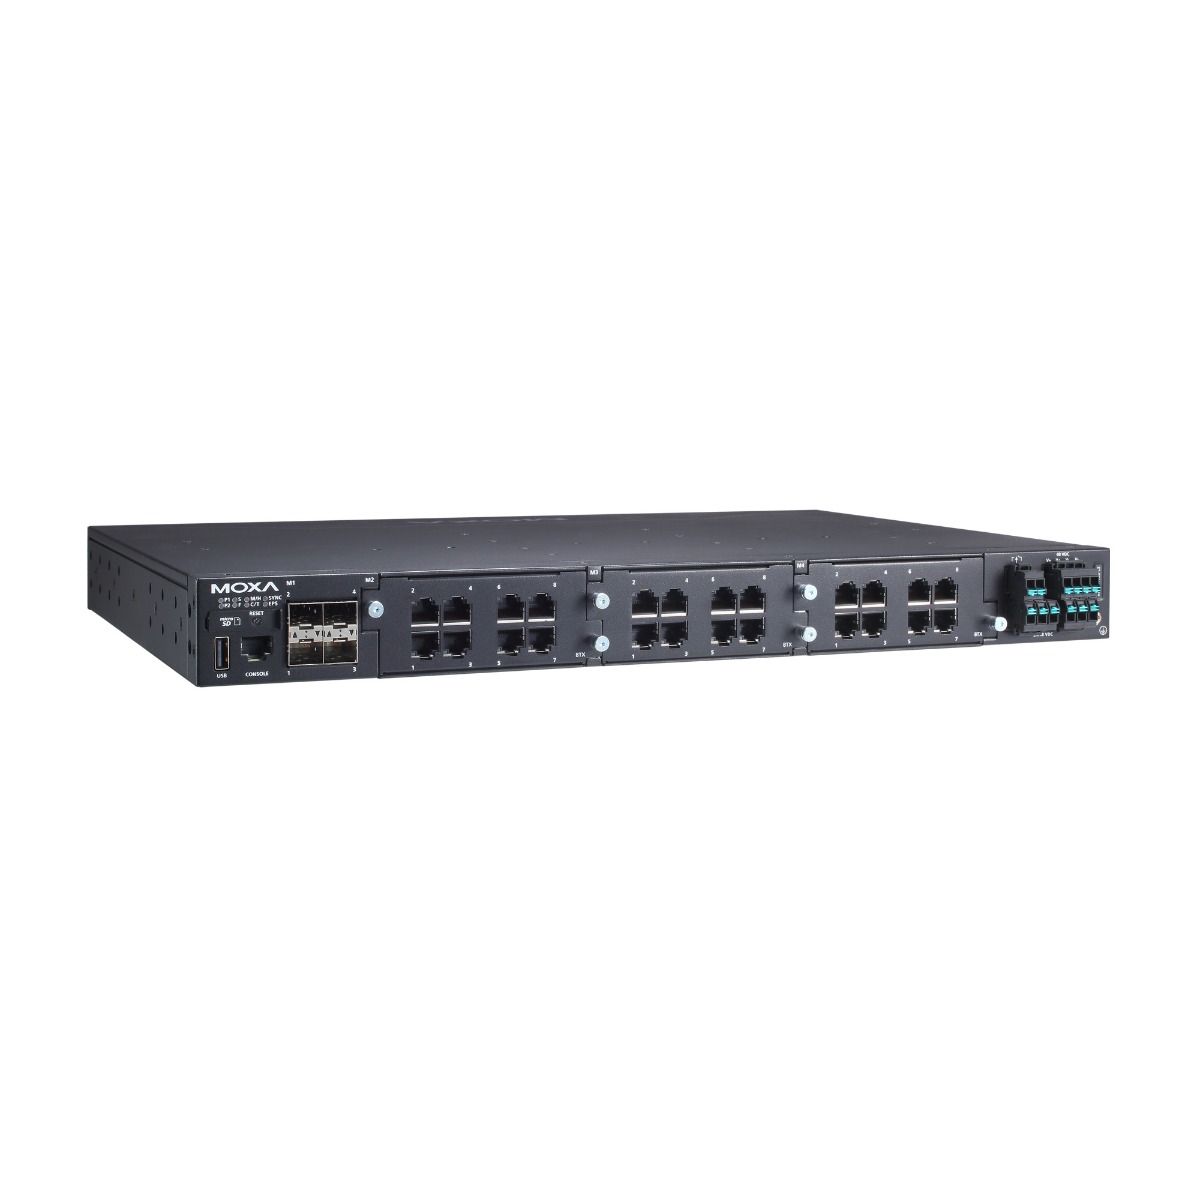
MOXA RKS-G4028 L2: rdzeń sieci zakładu. Modułowy switch zarządzalny w obudowie rack 19” do serwerowni lub dyspozytorni, gdzie zbiegają się łącza światłowodowe z poszczególnych obiektów. Można go rozbudować do 28 portów Gigabit (RJ45 i SFP), więc rośnie razem z infrastrukturą bez wymiany urządzenia. Dzieli sieć na strefy (VLAN, ACL), ma redundantne zasilanie i port SPAN/RSPAN do podłączenia sondy IDS/IPS. Ma certyfikat bezpieczeństwa IEC 62443-4-2 na poziomie SL2.
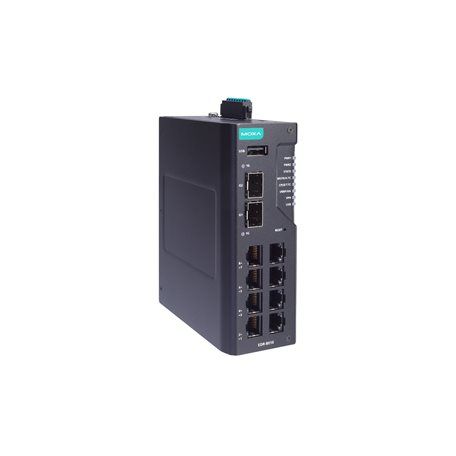
MOXA EDR-8010: firewall na styku IT/OT. Łączy w jednym urządzeniu firewall, NAT i routing. Kontroluje ruch między siecią biurową a przemysłową, przepuszczając tylko to, co niezbędne, i obsługuje szyfrowane połączenia VPN dla serwisu. W rozproszonej infrastrukturze filtruje też ruch z poszczególnych lokalizacji: dzięki mechanizmowi Deep Packet Inspection (DPI) analizuje protokoły przemysłowe. Licencja jest wieczysta, bez abonamentu na aktualizacje.
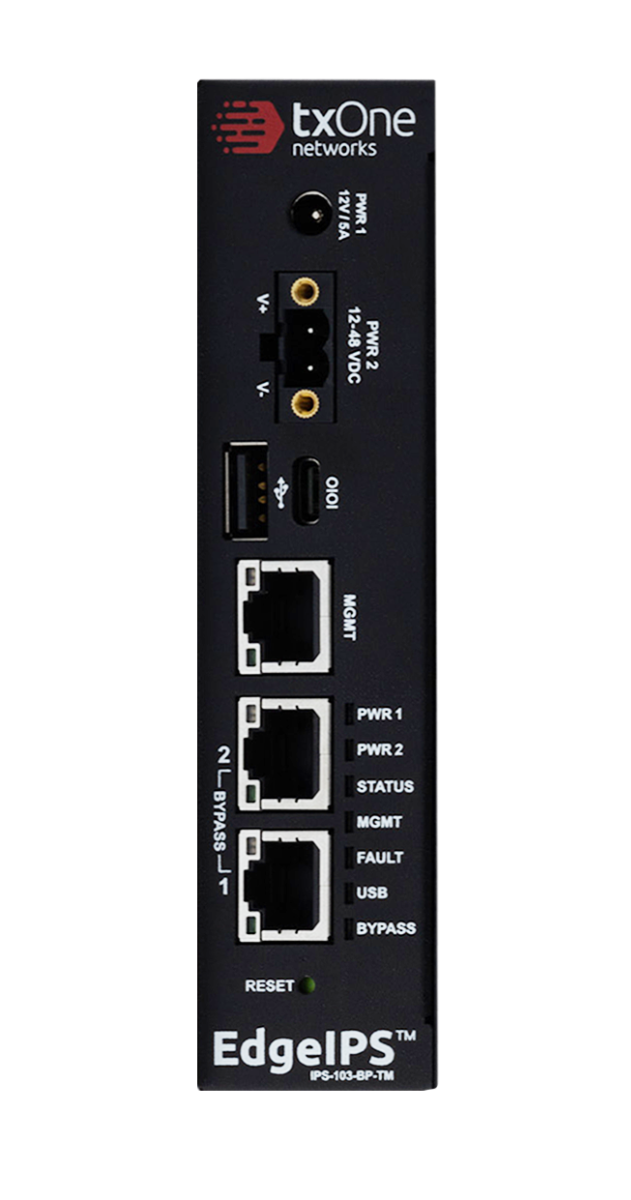
TXOne EdgeIPS: aktywna ochrona najważniejszych elementów. Sondy IPS wpina się bezpośrednio przed chronione urządzenia, bez zmiany adresacji. Wielokanałowa EdgeIPS 216 PRO Rugged chroni serwery SCADA i ruch z innych segmentów, a jednokanałowa EdgeIPS 103 zabezpiecza pojedyncze, krytyczne urządzenie, np. główny sterownik kotłowni. Sondy analizują protokoły przemysłowe (S7comm, Modbus TCP) i mogą dopuszczać komendy zapisu tylko z autoryzowanych hostów. Realizują też virtual patching, czyli chronią urządzenia, dla których producent zakończył wsparcie. Sondami zarządza się z systemu centralnego, a aktualizacja bazy sygnatur nie wymaga dostępu do internetu.
Szczegółowy opis podejścia do zabezpieczania zakładów ciepłowniczych, dobór urządzeń oraz schematy zabezpieczenia połączenia z miejską siecią ciepłowniczą i dostępu serwisowego znajdziesz w materiale do pobrania niżej.
Pobierz gotową koncepcję
Przygotowaliśmy pełną koncepcję zabezpieczenia ciepłowni ze schematami, doborem urządzeń i opisami funkcjonalno-użytkowymi gotowymi do wykorzystania w PFU/OPZ.
Potrzebujesz konsultacji?
Przeanalizujemy topologię Twojego zakładu i pomożemy dobrać rozwiązania do jego rzeczywistej architektury, tak aby cyberbezpieczeństwo zwiększało odporność infrastruktury OT bez wzrostu złożoności.